Настройка блокировок пакетов при установленном туннеле с ФПСУ-IP

|
|
Настройка блокировок пакетов при установленном туннеле с ФПСУ-IP |
|
|
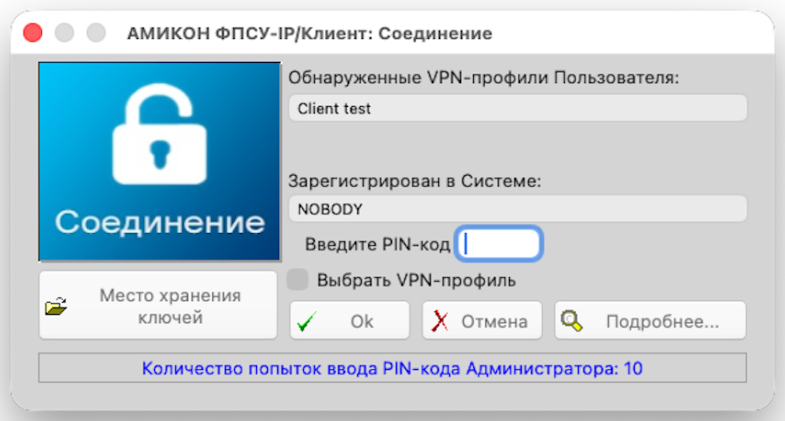
После выбора в главном меню пункта «Настройки» на экран монитора будет выведено окно регистрации. По умолчанию окно регистрации открывается в статусе расширенных настроек (флаг «Выбрать VPN-профиль» установлен). При снятии указанного флага окно регистрации в дальнейшем будет открываться с данными VPN-профиля, авторизовавшегося в ФПСУ-IP/Клиенте последним.
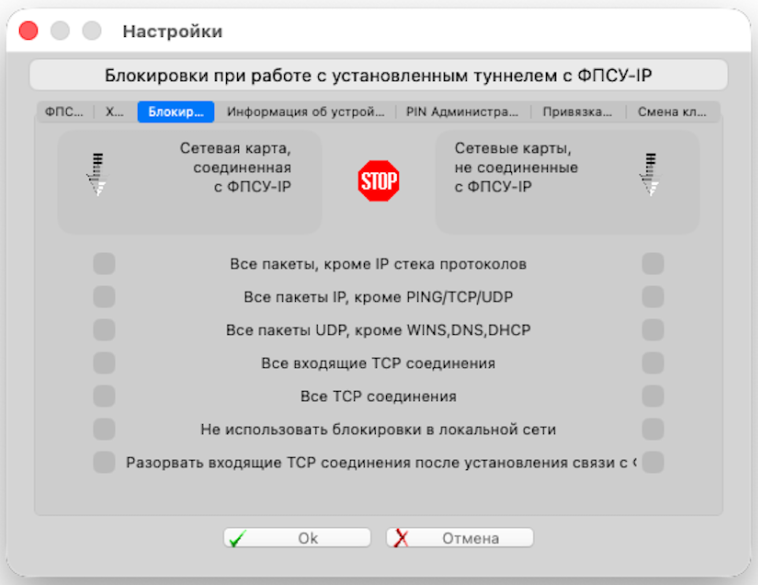
В окне регистрации пользователя необходимо выбрать VPN-профиль и ввести PIN-код администратора. В случае хранения ключевой информации на съемном носителе необходимо подключить его к USB-порту компьютера. Если введенный код не соответствует данным, заложенным в ключевой информации, он будет запрошен снова. Если регистрация администратора завершена успешно, на экран монитора будет выведено окно настроек. Левая часть окна содержит список доступных параметров VPN-профиля, а правая отображает значения установок текущего параметра. Во время существования VPN-туннеля с ФПСУ-IP, ФПСУ-IP/Клиент может обмениваться данными с другими рабочими станциями сети в обычном открытом режиме. Администраторы ФПСУ-IP и ФПСУ-IP/Клиента могут ограничивать сетевое взаимодействие компьютера пользователя во время установленного соединения с ФПСУ-IP. В интерфейсе ФПСУ-IP/Клиента такие ограничения называются «блокировками». Для просмотра списка блокировок, позволяющих установить правила фильтрации входящих и исходящих пакетов данных на время существования туннелей с ФПСУ-IP, необходимо перейти во вкладку «Блокировки».
В группе переключателей нужно отметить те соединения, которые будут запрещены во время сеансов с ФПСУ-IP. Ограничения на прием и передачу пакетов могут быть установлены как для сетевого адаптера, связанного с ФПСУ-IP, так и для других сетевых адаптеров ФПСУ-IP/Клиент. Во время установки VPN-туннеля с ФПСУ-IP правила фильтрации, возможно, будут принудительно дополнены в соответствии с указаниями администратора ФПСУ-IP - в этом случае во время соединения около соответствующего поля будет отображаться знак запрета (знак «въезд запрещен»). Правила блокировки межсетевого экрана состоят из следующих полей: •Все пакеты кроме IP стека протоколов — блокируются пакеты, не принадлежащие к стеку протоколов TCP\IP (например, блокируются протоколы PPP и PPPoE); •Все пакеты IP, кроме PING/TCP/UDP — блокируются все пакеты стека протоколов TCP/IP, кроме эхо-запросов (ping) и транспортных протоколов TCP и UDP. •Все пакеты UDP, кроме WINS, DNS, DHCP — блокируются все UDP пакеты, кроме WINS, DNS, DHCP. •Все входящие TCP соединения — блокируются все IP пакеты с TCP трафиком, если инициатором соединения является другой хост; •Все TCP соединения — блокируются все TCP соединения; •Не использовать блокировки в локальной сети — не использовать все указанные выше блокировки, если рабочая станция Клиента взаимодействует с хостами своей собственной подсети. •Разорвать входящие TCP соединения после установки связи с ФПСУ — после установления соединения с ФПСУ-IP принудительно завершить все TCP-соединения, инициатором которых является другой хост. |