Общие сведения о ФПСУ-IP/Клиенте

Общие сведения о ФПСУ-IP/Клиенте |
|
|
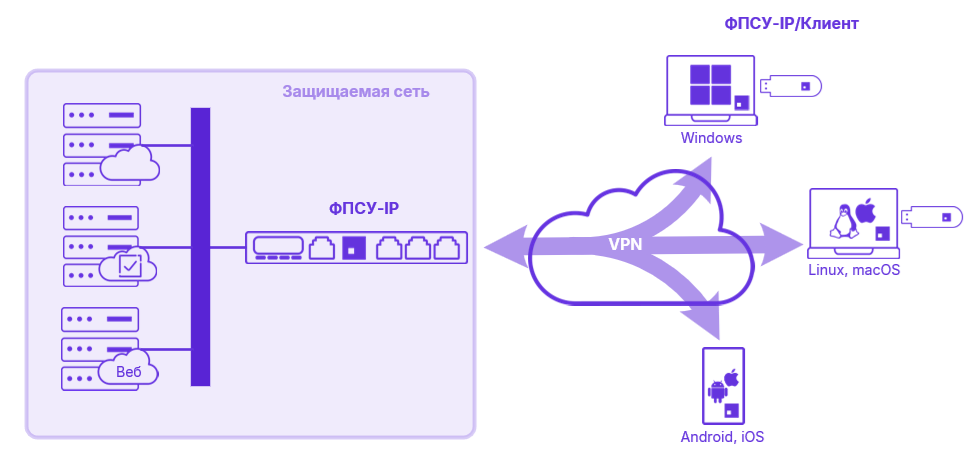
В настоящем руководстве описывается работа программного и программно-аппаратного ФПСУ-IP/Клиента версии 7.2.40b1 beta для рабочих станций под управлением macOS. Внимание! Это бета-версия приложения. Снимки экрана в документе приведены для macOS версии 26. ФПСУ-IP/Клиент является средством защиты информационного обмена отдельных рабочих станций от несанкционированного доступа. ФПСУ-IP/Клиент предназначен для построения защищенного канала связи между рабочей станцией и криптомаршрутизатором ФПСУ-IP. Кроме того, ФПСУ-IP/Клиент может выполнять функции локального межсетевого экрана, принимая и передавая сетевые пакеты в соответствии с задаваемыми правилами фильтрации. Общая схема применения ФПСУ-IP/Клиента совместно с ФПСУ-IP для организации защищенного доступа рабочих станций в защищаемую сеть приведена на рисунке ниже.
Механизм защиты канала связи заключается в том, что поверх существующей общедоступной или частной сети передачи данных создается VPN-туннель между ФПСУ-IP/Клиентом и ФПСУ-IP, по которому IP-пакеты передаются в зашифрованном виде (шифрование выполняется в соответствии с алгоритмом по ГОСТ 28147-89 либо в соответствии с алгоритмом «Магма» по ГОСТ Р 34.12-2015), что обеспечивает целостность и конфиденциальность передаваемой информации. В VPN-туннеле производятся обязательные взаимные процедуры идентификации и аутентификации ФПСУ-IP/Клиента и ФПСУ-IP как при установке защищенного соединения, так и в процессе передачи данных через VPN-туннель. Для построения VPN-туннеля используется протокол UDP. ФПСУ-IP принимает соединения ФПСУ-IP/Клиентов на порт 87. ФПСУ-IP/Клиент при соединении с ФПСУ-IP выбирает порт источника динамически, выше 1024. Аутентификация взаимодействующих ФПСУ-IP/Клиента и ФПСУ-IP, а также шифрование передаваемой в VPN-туннеле информации производятся с использованием ключей клиентов Криптосети, вырабатываемых при помощи ЦГКК. ФПСУ-IP/Клиент поддерживает оба варианта работы — программно-аппаратный с использованием VPN-Key и программный c использованием VPN-профиля. Индивидуальные для каждого пользователя настройки, позволяющие ФПСУ-IP/Клиенту соединиться с ФПСУ-IP, хранятся в специальном файле — VPN-профиле. VPN-профиль хранится на устройстве VPN-Key в случае программно-аппаратного клиента и должен быть установлен на компьютер с ФПСУ-IP/Клиентом в случае программного клиента. VPN-профили содержат информацию: — об IP-адресе ФПСУ-IP, с которым ФПСУ-IP/Клиент устанавливает VPN-туннель; — IP-адресах рабочих станций, находящихся за ФПСУ-IP, к которым пользователь ФПСУ-IP/Клиента сможет получить защищенный доступ; — уникальных системных номерах и именах, закрепленных администратором ЦГКК за данным пользователем ФПСУ-IP/Клиента. При попытке установить соединение с ФПСУ-IP у пользователя запрашивается PIN-код. Кроме того, администратор ФПСУ-IP может включить дополнительную аутентификацию на RADIUS-сервере по логину и паролю. При использовании устройства VPN-Key вся необходимая для организации и защиты межсетевых соединений информация хранится на этом устройстве и пользователь может соединяться с ФПСУ-IP с любого компьютера сети, на который установлено программное обеспечение ФПСУ‑IP/Клиента. К одному компьютеру с установленным ФПСУ-IP/Клиентом может быть подключено до восьми устройств VPN-Key. В процессе работы пользователь имеет возможность переключаться на тот или иной VPN-Key. Для защиты от несанкционированного доступа со стороны интернета и блокирования нежелательных сетевых пакетов ФПСУ-IP/Клиент при соединении с ФПСУ-IP может производить фильтрацию сторонних по отношению к VPN-туннелю пакетов данных. Часть фильтров на прием, передачу либо в обоих направлениях устанавливает администратор ФПСУ-IP при регистрации ФПСУ-IP/Клиента, администратор ФПСУ-IP/Клиента может установить дополнительные фильтры. ФПСУ-IP/Клиент может фильтровать исходящие и входящие пакеты данных по задаваемым пользователем условиям в периоды отсутствия связи с ФПСУ‑IP. Во время существования VPN-туннеля с ФПСУ-IP ФПСУ-IP/Клиент осуществляет автоматический сбор информации о приеме и передаче пакетов на всех сетевых интерфейсах рабочей станции пользователя. |